「サイバー攻撃」の言い換え|ビジネスでの丁寧な言い方・類義語を例文で
サイバー攻撃という言葉は、情報セキュリティの報告、取引先への連絡、社内会議、顧客向けのお知らせなど、幅広い場面で使われます。
ただし、被害の確定前に断定的な表現を使うと、不要な不安や誤解につながることがあります。
状況、相手、目的に合わせて言い換えることで、事実を正確に伝えながら、落ち着いた印象を保てるでしょう。
サイバー攻撃の言い換え一覧表をシーン別に解説
それではまずサイバー攻撃の言い換えについて解説していきます。
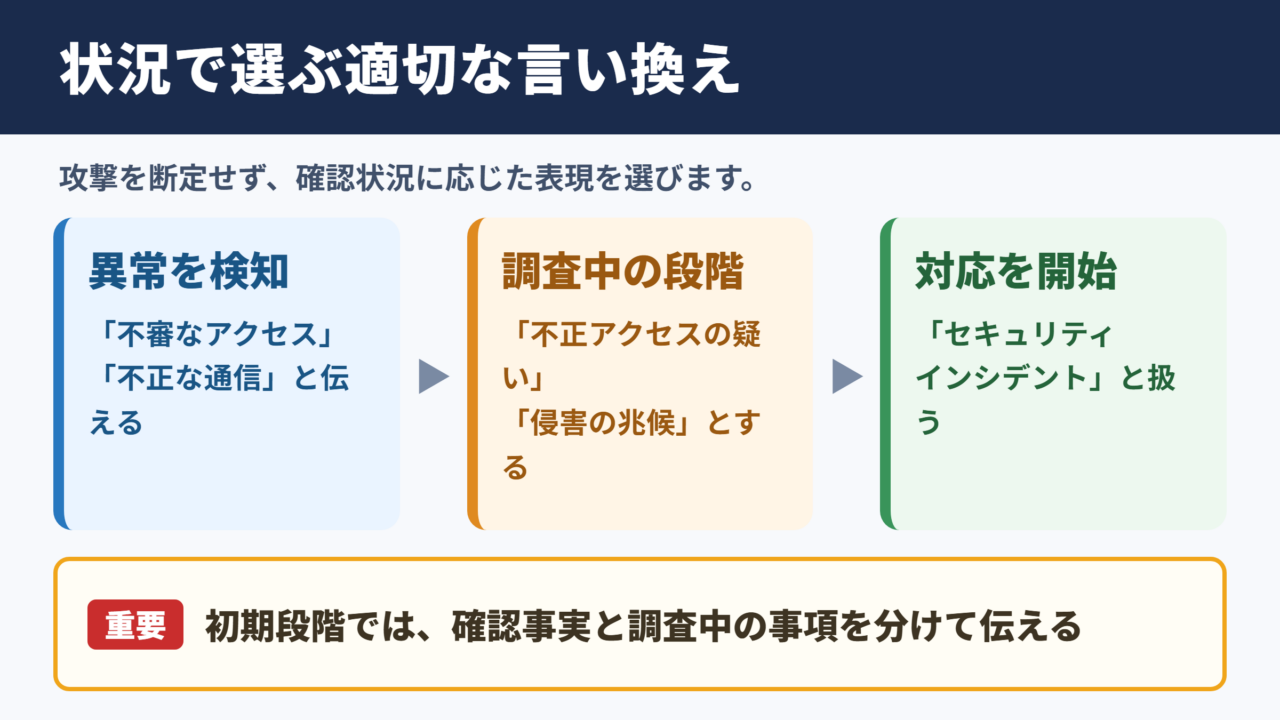
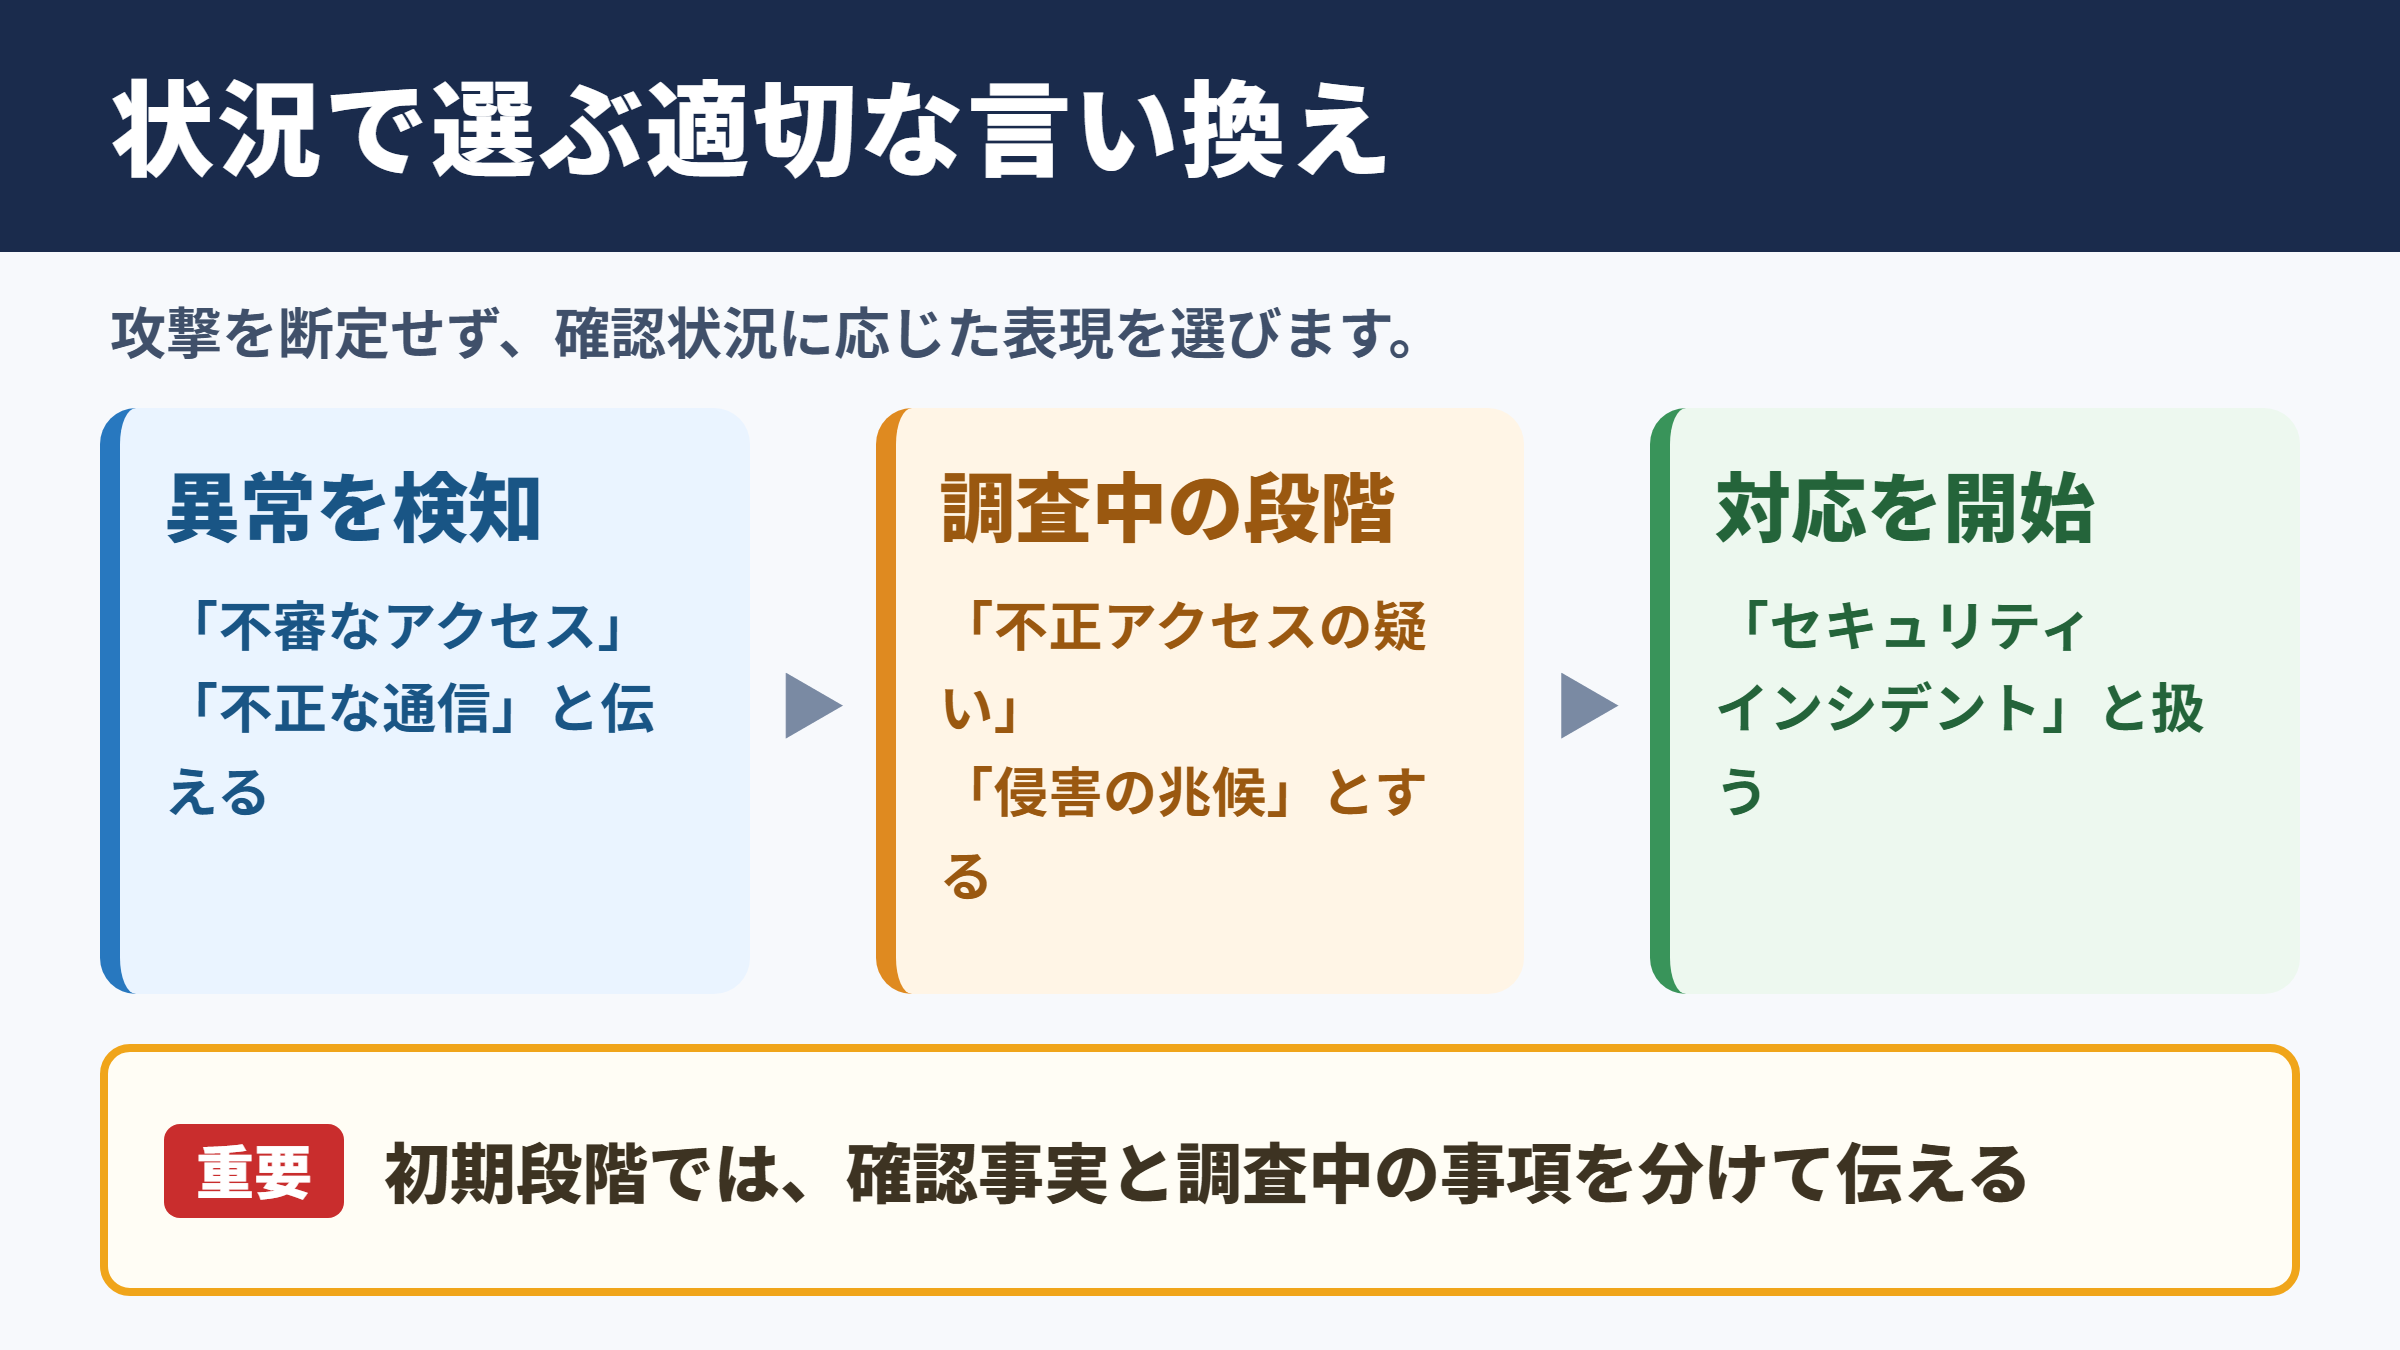
最も適した表現は、攻撃が確認済みか、疑いの段階か、被害が発生したかによって変わります。
社内報告で使いやすい言い換え
社内では、対応判断に必要な情報を過不足なく伝えることが大切です。
原因が未確定なら「不審なアクセス」や「セキュリティ上の事象」とし、調査結果がそろってから表現を具体化します。
| 言い換え | 適した状況 | 伝わるニュアンス | 例文 |
|---|---|---|---|
| 不審なアクセス | 通常と異なるログインを検知した段階 | 攻撃と断定しない慎重な表現 | 外部からの不審なアクセスを検知したため、現在ログを確認しています。 |
| 不正アクセスの疑い | 認証突破の可能性がある段階 | 調査中であることを明確にする表現 | 対象サーバーに不正アクセスの疑いがあり、接続経路を調査中です。 |
| セキュリティインシデント | 対応手順を開始した段階 | 実務上の正式さを備えた表現 | 本件をセキュリティインシデントとして扱い、関係部署へ連携しました。 |
| 情報セキュリティ上の事象 | 役員報告や速報 | 原因を限定せず客観的に示す表現 | 情報セキュリティ上の事象を確認し、影響範囲を精査しています。 |
| 外部からの侵入の可能性 | 侵入経路の特定前 | 技術的な推測を含む表現 | 外部からの侵入の可能性を視野に入れ、設定変更履歴を確認しています。 |
| 不正な通信 | 通信監視で異常を検知した段階 | ネットワーク上の現象に焦点を当てる表現 | 深夜帯に不正な通信とみられる記録を検知しました。 |
| 侵害の兆候 | マルウェアや権限昇格の痕跡がある段階 | 被害確定前の専門的な表現 | 端末内に侵害の兆候がないか、追加の調査を進めています。 |
| システムへの不正行為 | 非技術者にも説明する場面 | 平易で意味が伝わりやすい表現 | システムへの不正行為が行われた可能性を確認しています。 |
調査の初期段階では、サイバー攻撃を受けたと断定せず、確認できた事実と調査中の事項を分けて伝える姿勢が重要です。
取引先や顧客への連絡で使う言い換え
社外向けの連絡では、専門用語だけに頼らず、相手が取るべき行動まで伝える必要があります。
「攻撃」という言葉を避けること自体が目的ではなく、影響の有無と対応状況を誠実に示すことが目的です。
| 言い換え | 適した相手 | 使用時の注意 | 例文 |
|---|---|---|---|
| セキュリティ上の問題 | 一般の利用者 | 内容を続けて具体的に説明する | 一部のサービスでセキュリティ上の問題を確認し、対応を進めております。 |
| 第三者による不正な操作 | 利用者や委託先 | 確認済みの範囲で使う | 第三者による不正な操作が確認されたため、該当機能を停止しました。 |
| 情報漏えいのおそれ | 個人情報に関係する相手 | 漏えい確定と混同しない | お客様情報の漏えいのおそれがあるため、現在詳細を調査しております。 |
| 不正利用の可能性 | アカウント保有者 | 変更すべき設定を併記する | アカウントの不正利用の可能性があるため、パスワード変更をお願いいたします。 |
| システム障害を伴う事象 | サービス利用者 | 原因が確定していない場合に有効 | セキュリティ調査に伴い、システム障害を伴う事象が発生しております。 |
| 安全性に関する調査 | 公表前の問い合わせ対応 | 隠蔽と受け取られないよう期限を示す | 現在、サービスの安全性に関する調査を実施しております。 |
会議や資料の見出しで使う言い換え
議事録や報告資料では、見出しを短くしつつ、内容を誤解されない言葉を選びます。
特に経営層向けの資料では、技術的な細部よりも、事業影響、復旧見込み、再発防止の方向性が求められるでしょう。
| 資料上の表現 | 主な用途 | 補足すべき内容 |
|---|---|---|
| セキュリティ事案の概要 | 役員報告 | 発生日時、影響範囲、初動対応 |
| 不正アクセスに関する調査 | 調査進捗資料 | 確認済み事実、未確認事項、次回報告予定 |
| 外部脅威への対応状況 | 月次の管理資料 | 対策状況、検知件数、残る課題 |
| 情報資産の安全性確認 | 監査や点検の報告 | 対象範囲、確認方法、評価結果 |
| サービス影響に関するお知らせ | 利用者向け告知 | 利用制限、復旧状況、問い合わせ先 |
社内資料の表題例
不正アクセスの疑いに関する初期報告
情報セキュリティインシデントの対応状況
外部脅威を想定した影響範囲の確認結果
サイバー攻撃と類義語の意味の違い
続いてはサイバー攻撃と類義語の意味の違いを確認していきます。
似た言葉でも、攻撃の手段、発生した事実、被害の状態など、指している範囲が異なります。
不正アクセスとの違い
不正アクセスは、本来許可されていない人が、システムやアカウントへ入り込む行為を指します。
サイバー攻撃の一種として不正アクセスが行われることはありますが、両者は完全に同じ意味ではありません。
たとえば、メールによるなりすましや大量アクセスによる妨害は、サイバー攻撃に当たっても、必ずしも不正アクセスとは限りません。
侵入の事実が確認できた場合には不正アクセス、手段や目的を広く扱う場合にはサイバー攻撃が向いています。
情報漏えいとの違い
情報漏えいは、個人情報、営業秘密、認証情報などが、本来見られるべきでない相手へ渡った状態です。
サイバー攻撃が原因で情報漏えいが起きる場合もありますが、誤送信、紛失、設定ミスなどが原因になることもあります。
そのため、原因が調査中の段階で「情報漏えいが起きた」と公表するのは慎重になるべきでしょう。
表現の使い分け例
ログに異常がある段階では、不正アクセスの疑いを確認しています。
閲覧された記録が確認された段階では、情報が閲覧された可能性を調査しています。
外部流出が確定した段階では、個人情報の漏えいを確認しました。
マルウェア感染との違い
マルウェア感染は、ウイルス、ランサムウェア、スパイウェアなどの悪意あるプログラムが端末やサーバーで動作する状態です。
これはサイバー攻撃の結果として起きることが多い一方、感染そのものは技術的な事象を表します。
顧客向けの告知では「マルウェア」という語を使う場合でも、サービスや情報への影響を平易な表現で補足すると親切です。
ビジネスで丁寧に伝える表現
続いてはビジネスで丁寧に伝える表現を確認していきます。
丁寧な言い回しでは、曖昧にすることよりも、現時点で分かっている事実を整然と伝えることが求められます。
調査中の段階での表現
原因が確定していない段階では、「可能性」「おそれ」「確認中」といった言葉を適切に使います。
断定を避けながらも、対応していることを明示するため、調査対象と次の案内予定を添えるとよいでしょう。
丁寧な連絡文の例
現在、一部システムに通常と異なるアクセス記録を確認しております。
外部専門機関とも連携し、影響範囲および情報の取扱状況を調査しております。
新たな事実が確認され次第、速やかにお知らせいたします。
「攻撃を受けました」とだけ伝えるより、何を確認し、何を調査し、いつ報告するかを示したほうが、受け手は状況を理解しやすくなります。
被害を確認した段階での表現
不正な侵入やデータの持ち出しが確認された場合は、事実を過度にぼかさず、対象と影響を整理して説明します。
「被害がありました」だけでは範囲が分からないため、影響を受けたサービス、対象期間、利用者への依頼事項を明記することが重要です。
たとえば「第三者による不正アクセスを確認しました」「一部情報が閲覧された可能性を確認しました」といった形が使えます。
ただし、推測だけで攻撃者の属性や目的を述べることは避けるべきです。
お詫びを添える場合の表現
お詫びは、事実説明や対策より前に置けばよいとは限りません。
まず何が起きたのかを簡潔に伝え、そのうえでご心配やご迷惑へのお詫び、実施済みの対応、今後の案内を示す流れが自然です。
お詫びの文面では、必要以上に感情的な表現を重ねるよりも、対象者への配慮と具体的な支援策を明確にすることが信頼につながります。
「ご心配とご迷惑をおかけしておりますことを、深くお詫び申し上げます」としたうえで、パスワード変更や問い合わせ窓口などを案内するとよいでしょう。
状況別の例文とメール文面
続いては状況別の例文とメール文面を確認していきます。
例文はそのまま使うのではなく、自社で確認できた事実に合わせて調整してください。
社内への初動連絡
件名は「セキュリティ事象に関する初期連絡」のように、緊急性と内容が分かるものが適しています。
本文では、検知日時、対象システム、実施済みの措置、関係者への依頼を順番に記載します。
件名 セキュリティ事象に関する初期連絡
本日、業務システムに通常と異なるアクセスを検知しました。
現在、該当アカウントの利用停止およびログ調査を進めています。
関係部署におかれましては、心当たりのない認証通知がないかご確認ください。
取引先への状況共有
取引先には、相手の業務に関係する範囲を優先して伝えます。
自社だけの調査情報を長く並べるより、先方のデータや接続環境への影響、必要な協力事項を明確にするほうが実用的です。
「現在、弊社環境においてセキュリティ上の事象を確認しております。現時点で貴社システムへの影響は確認されておりません」といった書き方が考えられます。
影響が未確認であることと、影響がないことは違うため、確認状況を正確に区別することが欠かせません。
利用者向けのお知らせ
利用者向けの文章は、専門用語の説明よりも、利用者が何をすればよいかを優先します。
ログイン情報の変更が必要なら、その手順と期限を分かりやすく案内しましょう。
| 案内したい内容 | 表現例 |
|---|---|
| 発生した事象 | 当社サービスにおいて、第三者による不正なアクセスを確認しました。 |
| 影響範囲 | 現在、対象となるお客様情報の範囲を確認しております。 |
| 利用者への依頼 | 安全のため、パスワードの変更をお願いいたします。 |
| 対応内容 | 該当機能の一時停止および監視体制の強化を実施しました。 |
| 今後の案内 | 調査結果は、当社ウェブサイトで改めてお知らせいたします。 |
避けたい表現と言葉選びの注意点
続いては避けたい表現と言葉選びの注意点を確認していきます。
緊急時ほど、強い表現や不確かな情報が広がりやすいため、文章の確認が重要になります。
根拠のない断定
調査中にもかかわらず「サイバー攻撃による被害」と断定すると、後から訂正が必要になるかもしれません。
一方で、状況を伏せたまま「問題はありません」と表現することも信頼を損ねます。
「不正アクセスの可能性を含めて調査中です」のように、確認済みの事実と未確定の部分を分ける表現が適切です。
過度に曖昧な表現
「一部不具合が発生しています」だけでは、セキュリティに関係する問題なのか、利用者に対応が必要なのかが伝わりません。
ぼかした表現を使う場合も、調査中であること、利用上の注意、次回案内の時期を示す必要があります。
丁寧さとは、情報を少なくすることではありません。
断定できない点を明示しながら、受け手が判断に必要な情報を受け取れる状態に整えることです。
専門用語だけに頼る説明
ゼロデイ攻撃、フィッシング、ランサムウェアなどの用語は、必要に応じて使えます。
しかし、用語だけでは利用者が危険性や必要な対応を判断できないことがあります。
「不審なメールの添付ファイルを開かないでください」「当社を装う連絡には注意してください」のように、行動に結び付く説明を添えましょう。
専門性と分かりやすさを両立させることが、危機対応の文章では大きな意味を持ちます。
サイバー攻撃の言い換えのまとめ
サイバー攻撃の言い換えは、不正アクセス、セキュリティインシデント、情報漏えいのおそれ、不正利用の可能性など、状況に応じて選ぶ必要があります。
調査中なら断定を避け、確認済みなら影響範囲を明確にし、利用者や取引先には必要な行動を案内することが重要です。
正確さ、分かりやすさ、誠実さを意識した言葉選びによって、緊急時の連絡も落ち着いて進めやすくなるでしょう。